


El acceso que tu agente toma prestado
En muchos equipos de marketing y datos hay probablemente, este otoño, un agente de IA trabajando con la contraseña personal de alguien. Era la forma más rápida de tener una demo funcionando. Esa persona pensaba cambiarlo por algo más limpio, y entonces llegó el trimestre. El mes pasado, los mayores bancos de Estados Unidos decidieron que ya no iban a esperar ese cambio.
Según la edición semanal de fintech de Linas del 1 de noviembre, JPMorgan y Bank of America restringieron los agentes externos entre el 13 y el 16 de octubre, igual que Citi, Schwab y Wells Fargo. Morgan Stanley también los ha restringido. Las medidas llegaron semanas después de que Muse, el agente de Meta lanzado el 8 de septiembre, superara los 10 millones de usuarios, la mayoría comprando con él. A partir del 24 de noviembre, Wells Fargo tratará como tuyas las acciones de un agente que tenga tus credenciales. Según la Regulation E, una transferencia hecha por alguien a quien diste tu acceso en general no cuenta como no autorizada, aunque esa persona vaya más allá de lo que permitiste. Un artículo anterior de Linas sobre la presentación de resultados del tercer trimestre de Meta cuenta que Meta ha aceptado que comercios y bancos marcarán las condiciones de la próxima fase del comercio con agentes.
Dónde trazaron la línea los bancos
Lo útil está en el sitio exacto donde los bancos pusieron la línea. Los agentes que entran con una contraseña compartida van de salida, igual que pasó con el screen scraping. Los que se identifican y usan tokens acotados y revocables entran poco a poco. JPMorgan y Citi permiten acceso de solo lectura y Schwab tiene un piloto de trading. Ningún banco deja todavía que un agente externo mueva dinero por su cuenta. Brian Moynihan, de Bank of America, quiere que una persona autorice cualquier salida de dinero de una cuenta. Mercury ya funciona así: los agentes solicitan pagos y luego una persona los aprueba.
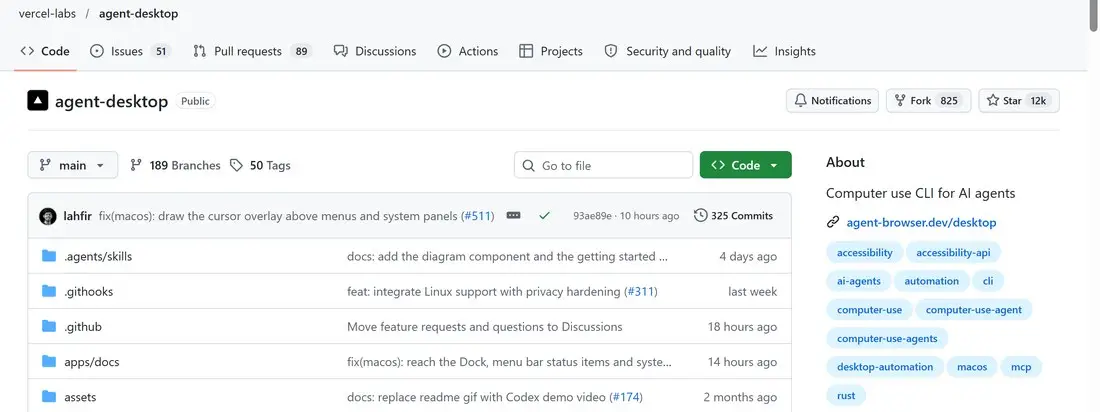
Esa misma semana, las herramientas se movieron en la dirección contraria. Vercel Labs publicó en código abierto agent-desktop, que permite a los agentes de programación manejar aplicaciones en macOS, Windows y Linux leyendo el árbol de accesibilidad en lugar de adivinar a partir de capturas de pantalla. Lo cubrieron The Code y AlphaSignal el 2 de noviembre. En su número del 31 de octubre sobre agentes siempre activos (Muse, dots de OpenAI, Grok Bot y Claude Duet), The Code daba un consejo sencillo. Estos agentes guardan tus credenciales, así que dale a cada uno solo el acceso que necesita y quédate tú con el botón de merge. Su vídeo comparando los cuatro agentes merece diez minutos antes de conectar nada. Los agentes ganan capacidades nuevas cada semana. El límite que los rodea es lo que depende de ti.
Nuestra posición, y el número que no tenemos
El modelo que hay debajo de cualquiera de estos agentes se cambiará, probablemente más de una vez antes del próximo verano. Lo que se acumula es el criterio sobre en qué peldaño está cada agente y quién firma cuando sube. Katelyn Lesse, responsable de plataforma en Anthropic, planteó la versión de ingeniería de esta idea en un ensayo que The Code resumió el 30 de octubre. Defiende identidades de carga de trabajo de corta duración en lugar de claves estáticas y aislamiento para cada acción del agente. También pide trazas que ningún agente pueda modificar e interruptores de emergencia que revoquen credenciales.
Ahora, un hueco en nuestra propia evidencia. No tenemos una cifra fiable de cuántos agentes en un equipo de marketing mediano funcionan con un acceso personal. No lo hemos medido en suficientes equipos como para decirlo, y preferimos contártelo antes que inventar un número. Nuestra hipótesis es que la cifra es más alta de lo que imaginaría la mayoría de responsables de datos, porque durante casi todo este año una contraseña compartida fue el camino más rápido hacia una demo que funcionara.
La escalera de permisos
Esta es la escalera que proponemos para cualquier agente que toque datos de clientes o de la empresa. Tiene cuatro peldaños y un requisito para pasar de uno a otro.
| Peldaño | Qué puede hacer el agente | Credencial | Quién asume un error | Requisito para subir |
|---|---|---|---|---|
| 1. Leer | Leer, clasificar, resumir y señalar. No sale nada. | Token de solo lectura, acotado y revocable | Nadie, no se ejecuta ninguna acción | Una persona ha revisado el registro de llamadas a herramientas en las primeras ejecuciones |
| 2. Redactar | Escribir borradores, ramas o registros preparados que recoge una persona | Escritura limitada a un sandbox o a una rama | El operador que revisa el borrador | Los borradores se aceptan con pocas ediciones y el agente ya tiene su propia identidad |
| 3. Actuar con aprobación | Solicitar un envío, un pago o un merge que una persona con nombre aprueba cada vez | Token acotado más un paso de aprobación | Quien aprueba | Un responsable por escrito que acepta cubrir las pérdidas |
| 4. Actuar solo | Actuar dentro de límites fijados, con cada paso registrado | Identidad de corta duración, traza inalterable e interruptor de emergencia | El operador, por escrito | Vuelta al peldaño 3 tras cualquier incidente |
La escalera tiene riesgos. Al principio te frena, y un equipo con prisa sentirá la tentación de saltarse el segundo peldaño. El riesgo contrario también existe: dejar a todos los agentes en el primer peldaño para siempre tira a la basura el tiempo que debían ahorrar. Nate Grahek, que enseña a equipos a usar IA en The Rundown, ve la lectura y la clasificación como un buen primer paso y no como el último.
Qué hacer esta semana
Empieza por hacer una lista de todos los agentes que pueden llegar a un sistema con registros de clientes y apunta su peldaño al lado. Después, sustituye cada contraseña compartida por un token acotado o retira el acceso. Si un agente está en el peldaño cuatro, nombra a la persona que paga cuando se equivoca. Si nadie quiere poner su nombre, ese agente va en el peldaño tres. Como sostiene Linas, probablemente sean los bancos quienes escriban las reglas de acceso de los agentes al dinero. Parece sensato escribir las tuyas antes.